Bezpieczeństwo cybernetyczne w zakładach wodociągowych Rhein-Wupper: koncepcja zgodna z B3S
Cyfryzacja i sieciowanie w sektorze wodnym zwiększają powierzchnię ataku i nakładają obowiązek spełnienia regulacyjnych wymogów. W odpowiedzi Rhein-Wupper we współpracy z firmą Phoenix Contact opracował kompleksową koncepcję cyberbezpieczeństwa, mającą zapewnić bezpieczne zasilanie i gotowość na przyszłe wyzwania.
Kontekst operacyjny i wyzwania
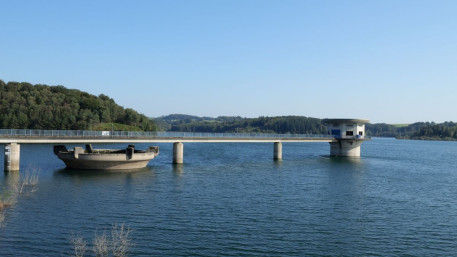
Zakłady wodociągowe Rhein-Wupper obsługują 160 000 mieszkańców w dziewięciu miastach i gminach. Surowa woda jest pobierana z zapory Große Dhünntalsperre i transportowana do stacji uzdatniania za pomocą pompowni oddalonych o 6 km. Trzystopniowa instalacja uzdatniania funkcjonuje w rozbudowanym systemie automatyki i instalacji elektrycznej. Przejście z izolowanych, autonomicznych systemów sterowania na nowoczesną architekturę sieciową powiększyło powierzchnię ekspozycji na cyberzagrożenia oraz wymagało aktywnego podejścia do ochrony. Kluczowym wymogiem było zapewnienie zgodności z branżowym standardem bezpieczeństwa B3S oraz europejską dyrektywą NIS 2, a jednocześnie utrzymanie niezawodnego zaopatrzenia w wodę pitną.
Koncepcja cyberbezpieczeństwa zgodna z normą B3S
Analiza istniejącej infrastruktury, inwentaryzacja zasobów i ocena zgodności doprowadziły do implementacji kompleksowego podejścia zgodnego z normą B3S. Zaprojektowano ustrukturyzowaną architekturę sieciową podzieloną na segmenty, co umożliwia izolację incydentów i ograniczenie ich skutków. Zdalny, bezpieczny dostęp do systemów zapewnia usługa mGuard Secure Cloud z dedykowanymi routerami zabezpieczającymi. Architektura oparta została na normach IEC 62443, które gwarantują stosowanie bezpiecznych protokołów komunikacyjnych i precyzyjne zarządzanie uprawnieniami użytkowników. Wdrożenie zostało przeprowadzone w sposób niezakłócający prowadzenia procesów uzdatniania wody, a dokumentacja techniczna powstała, by wspierać audyty i przyszłe procesy certyfikacyjne.
Defense in Depth i kluczowe elementy ochrony
Koncepcja ochrony opiera się na zasadzie Defense in Depth, czyli wielowarstwowej ochronie. Wśród najważniejszych elementów zastosowanych rozwiązań wyróżniają się:
- Zabezpieczenie dostępu do Internetu oraz bezpieczny zdalny dostęp — realizowany za pośrednictwem usługi mGuard Secure Cloud z dedykowanymi routerami zabezpieczającymi.
- Segmentacja sieci — wdrożona przy użyciu zarządzanych zapór sieciowych i switchów, umożliwiająca izolację poszczególnych stref oraz ograniczenie skutków potencjalnych incydentów.
- Projekt i eksploatacja zgodne z normą IEC 62443 — z możliwością dołączenia funkcji wykrywania nieprawidłowości oraz precyzyjnym zarządzaniem uprawnieniami użytkowników.
- Ciągłe zarządzanie aktualizacjami i poprawkami — zapewniające aktualność ochrony przez cały cykl eksploatacji systemów.
- Dodatkowe mechanizmy monitorowania i wykrywania anomalii — możliwe do wdrożenia w razie potrzeby, rozszerzające zakres ochrony infrastruktury.
Rola regulacyjna i długoterminowe znaczenie
Wzrost liczby cyberzagrożeń i rozwijające się regulacje znacząco wpływają na obowiązki operatorów infrastruktury krytycznej. Branżowa norma bezpieczeństwa B3S oraz europejska dyrektywa NIS 2 nakładają na podmioty odpowiedzialne za dostarczanie usług kluczowych obowiązek wdrażania skutecznych środków ochronnych i potwierdzania ich skuteczności. Dzięki certyfikacji zgodnej z IEC 62443 Phoenix Contact wspiera użytkowników w implementowaniu bezpiecznej architektury sieciowej i procesów bezpieczeństwa od projektowania po eksploatację. Cyberbezpieczeństwo jest traktowane jako proces ciągły, obejmujący zarówno bezpieczne projektowanie produktów, jak i utrzymanie zabezpieczeń w sieci oraz ich rozwój w czasie.
Wdrożenie i korzyści operacyjne
Wdrożenie koncepcji przeprowadzono bez przerywania pracy zakładu i bez zakłóceń w zaopatrzeniu w wodę pitną. Procesy zostały zintegrowane z istniejącymi obiegami operacyjnymi, a personel przeszedł szkolenia w zakresie bezpiecznego korzystania z systemów cyfrowych. Architektura bezpieczeństwa podlega stałemu monitorowaniu i doskonaleniu, co umożliwia wczesne wykrywanie zagrożeń, ograniczanie skutków incydentów oraz utrzymanie wysokiego poziomu niezawodności dostaw wody.
Podsumowanie
Opracowana koncepcja cyberbezpieczeństwa zapewnia zakładom wodociągowym Rhein-Wupper stabilne funkcjonowanie infrastruktury krytycznej w obliczu rosnących zagrożeń cyfrowych. Zastosowanie wielowarstwowej ochrony, segmentacji sieci oraz zgodności z normami B3S i IEC 62443 pozwala na bezpieczny zdalny dostęp i minimalizuje ryzyko incydentów przy jednoczesnym zachowaniu niezawodności dostaw wody.
Źródło: Phoenix Contact
Więcej na www.phoenixcontact.com