Publikowane zestawienia nie oddają jednak skali problemu, gdyż ofiary ataków starają się, aby informacje o incydentach nigdy nie ujrzały światła dziennego. Co gorsza, większość ofiar płaci okup za odszyfrowanie danych. Jak wynika z badania Splunk aż 4 na 5 przyznało się do zapłacenia haraczu cyberprzestępcom.
Napastnicy, aby zwiększyć skuteczność, sięgają nowe metody. W ubiegłym roku były to ataki na łańcuchy dostaw. Szczególnie dokuczliwy okazał się MoveIt. Gang ransomware Clop znalazł lukę w aplikacji do przesyłania plików zarządzanych przez oprogramowanie Progress Software. Na liście ofiar znalazły się agencje rządowe USA, BBC, British Airways czy władze kanadyjskiej prowincji Nowa Szkocja. Analitycy oszacowali, że MoveIt był odpowiedzialny za ponad 600 naruszeń.
Gangi ransomware nie omijają Polski. Pod koniec ubiegłego roku miał miejsce jeden z najgroźniejszych incydentów - wyciek danych pacjentów ALAB Laboratoria, jednej z największych ogólnopolskich sieci laboratoriów medycznych. Do sieci dostały się wyniki badań przeprowadzonych przez laboratorium w ciągu ostatnich kilku lat.
Przestępcy, którzy twierdzą, że zdobyli ponad 230 GB danych, udostępniali dane w kilku próbkach - w listopadzie opublikowali dane z trzech przychodni, następnie dane pacjentów z innych przychodni, w kolejnym kroku pojawiły się dane nawet z listopada 2015, a z końcem roku nadano tym informacjom bardziej uporządkowaną formę. Dane podzielono na katalogi, których czterocyfrowa nazwa była początkiem numeru PESEL, co umożliwia sprawdzenie pojedynczej osoby bez konieczności pobierania gigabajtów danych. Wyciek objął nie tylko dane medyczne, ale także osobowe pracowników ALAB Laboratoria. Pozyskane przez cyberprzestępców informacje mogą posłużyć do przeprowadzenia spersonalizowanych ataków socjotechnicznych.
Gangi ransomware uderzą jeszcze mocniej
Dostawcy systemów bezpieczeństwa IT przy współpracy z organami rządowymi deklarują działania mające na celu powstrzymanie fali ataków ransomware. Pewnego rodzaju pocieszeniem może być spadająca liczba unikalnych rodzin oprogramowania ransomware. W 2022 roku było ich 95, a rok później już tylko 45. Niemniej część specjalistów twierdzi, że nie ma się z czego cieszyć, ponieważ hakerzy postawili na najbardziej sprawdzone i najskuteczniejsze rozwiązania.
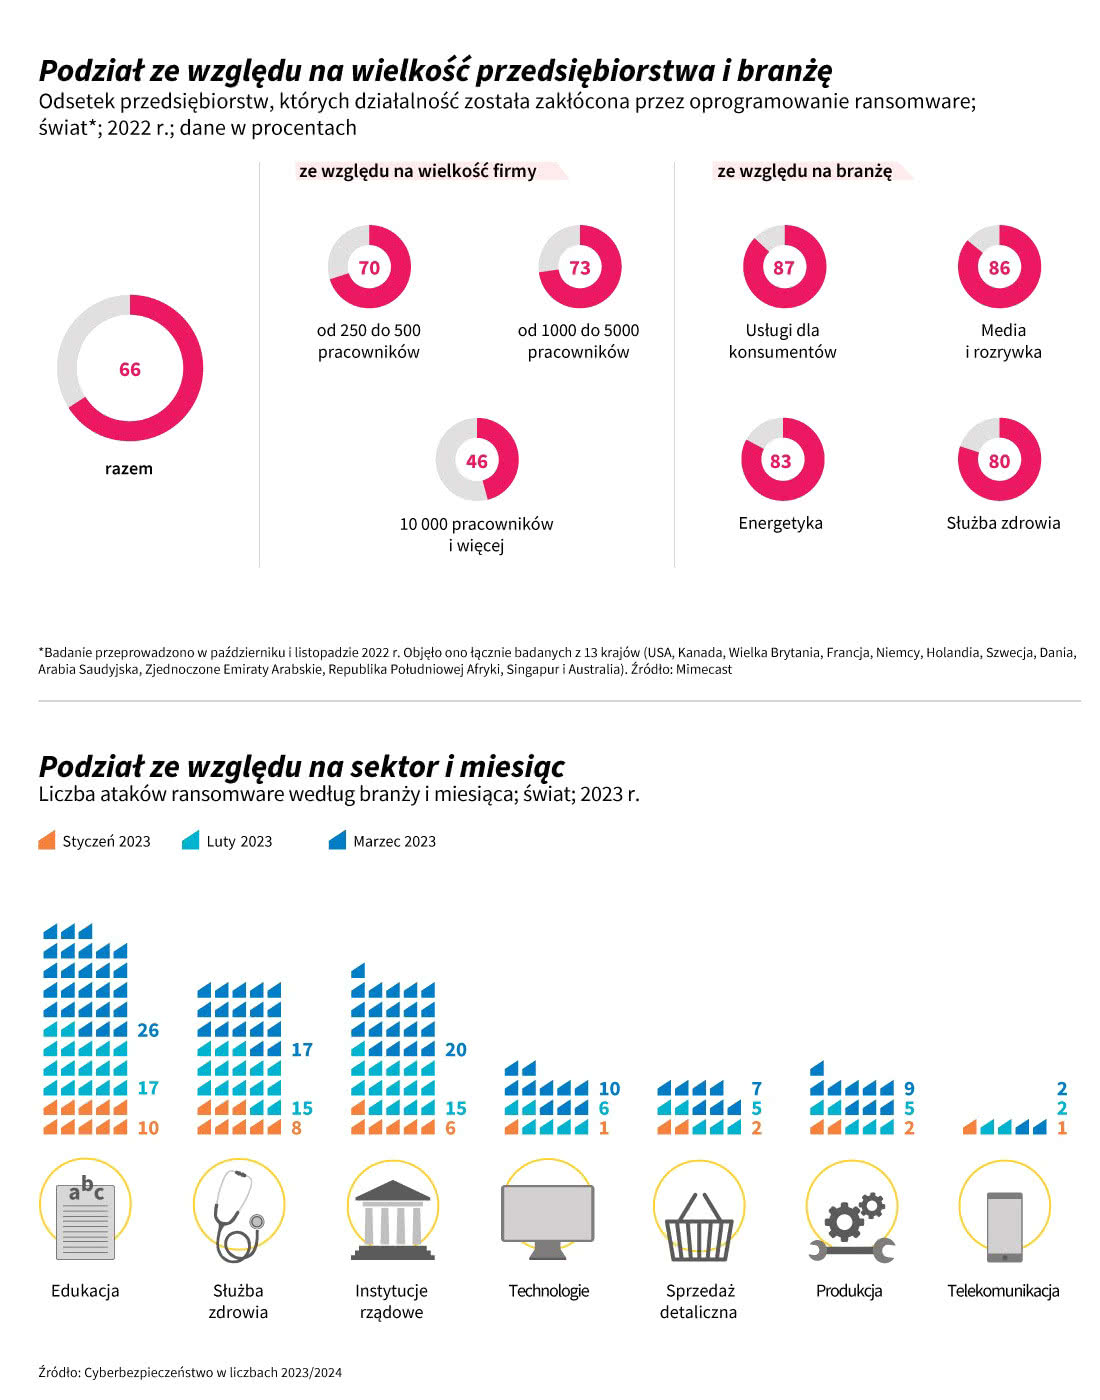
W 2024 roku poza kontynuacją ataków na łańcuchy dostaw, należy spodziewać się incydentów wykorzystujących luki w środowisku chmurowym oraz sieciach VPN. Wszystko wskazuje na to, że gangi ransomware coraz częściej będą wykorzystywać do swoich ataków generatywną sztuczną inteligencję. W praktyce oznacza to bardziej zaawansowane kampanie phishingowe, będące jednym z trzech wektorów najczęściej używanych do uzyskania dostępu w atakach ransomware, dwa pozostałe to wykorzystanie luk bezpieczeństwa oraz protokół Windows Remote Desktop.
Wraz z rozwojem ataków ransomware ewoluują formy wymuszeń. W przeszłości gangi ograniczały się do szyfrowania informacji, a następnie żądały okupu za klucz deszyfrujący. Następnie pojawiło się tak zwane podwójne wymuszenie, polegające na tym, że napastnicy eksfiltrują dane do osobnej lokalizacji. Kolejnym krokiem jest potrójne wymuszenie, czyli groźba upublicznienia danych, jeśli ofiara odmówi zapłaty. Wiele kontrowersji wzbudza płacenie haraczu. Na ogół panuje przekonanie, że nie jest to dobra praktyka, między innymi dlatego, że znane są przypadki, kiedy ofiara zapłaciła okup, zaś napastnicy nie odszyfrowali danych. Dochodowe oszustwo wzmacnia napastników i zachęca do kolejnych działań.
Zasilane środkami z okupów gangi ransomware rozszerzają swój arsenał. W związku z tym firmy powinny robić to samo, inwestując w zaawansowane technologie ochrony. W przypadku średnich i dużych przedsiębiorstw warto rozważyć zakup systemów EDR (Endpoint Detection and Response) bądź XDR (Extended Detection and Response) Zastosowanie rozszerzonego wykrywania i reagowania może pomóc organizacjom zidentyfikować potencjalne ryzyko.
Nie mniej ważną linią obrony jest backup. Specjaliści zalecają regularne tworzenie kopii zapasowych na dyskach sieciowych, zewnętrznych dyskach twardych lub w chmurze. Po każdej operacji trzeba pamiętać o rozłączeniu połączenia z nośnikiem danych lub dyskiem sieciowym – w przeciwnym razie istnieje ryzyko zaszyfrowania wszystkich kopii zapasowych.
Nie można też zapominać o podstawowych czynnościach, takich jak aktualizacja oprogramowania oraz edukacja pracowników. Przy czym w tym drugim przypadku warto zastosować mniej konwencjonalne metody w postaci specjalistycznych szkoleń, które bazują na realnych i aktualizowanych przykładach ataków oraz spotykanych zagrożeń.
Źródło: GDATA